16 de noviembre de 2026
Códigos QR falsos en paquetes y PDF: lo que han advertido el FBI, la FTC y Microsoft, y lo que pueden hacer las marcas
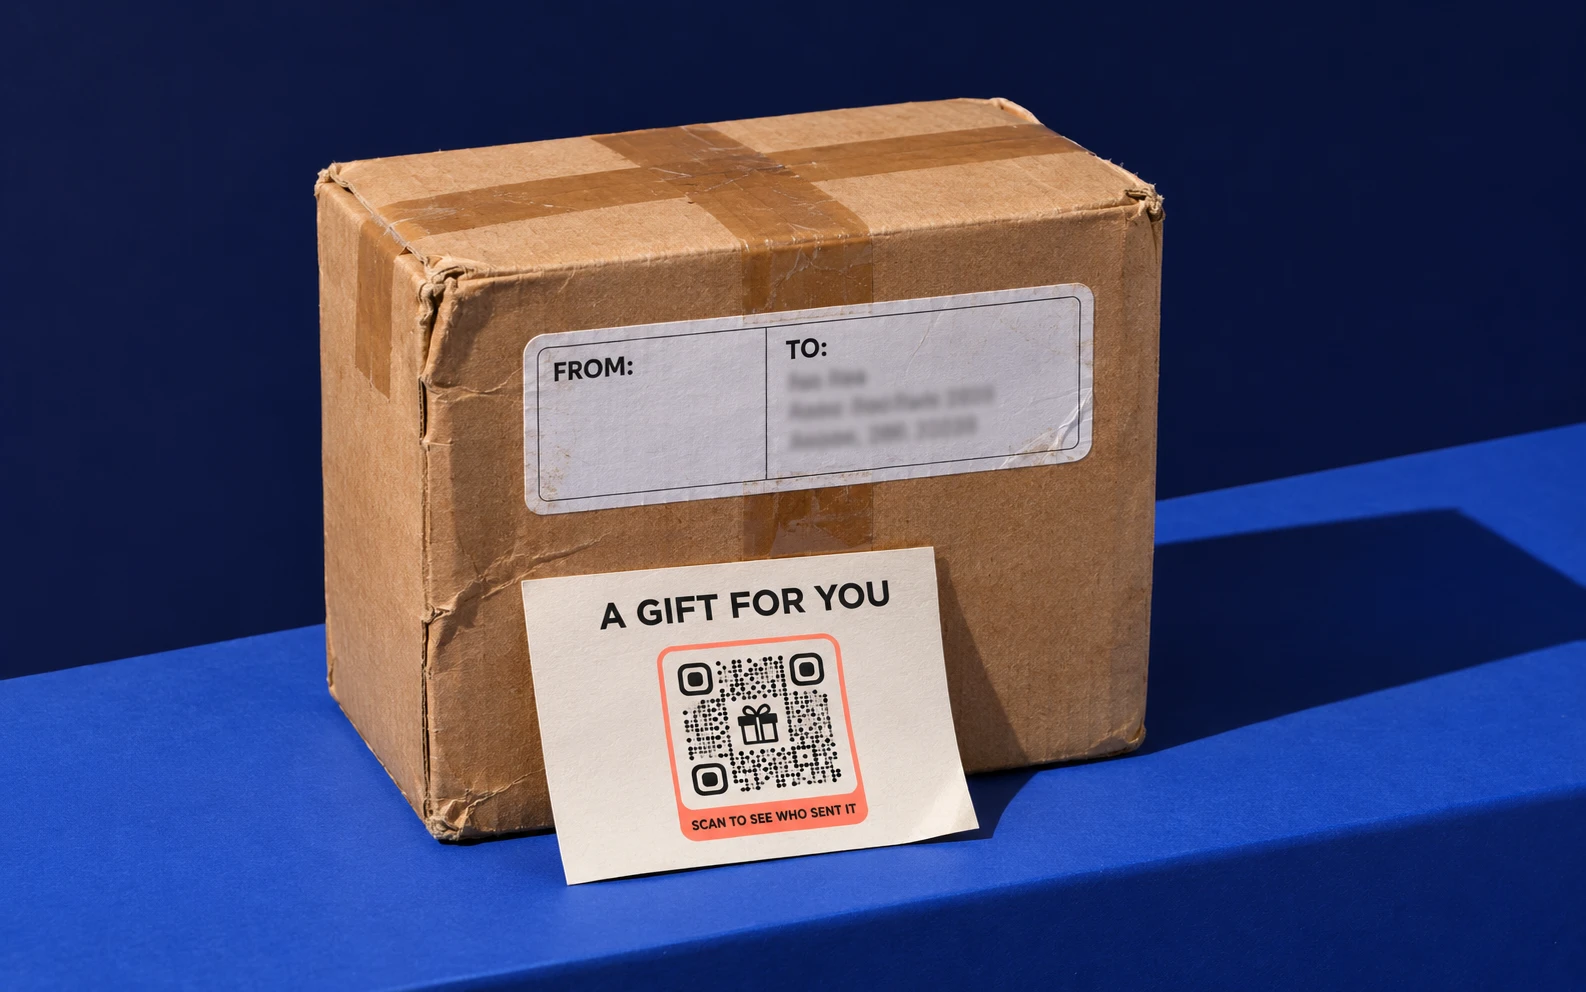
Esta es la Semana Internacional de Concienciación sobre el Fraude, y está a punto de empezar la temporada de paquetes. Los estafadores saben que la gente se fía de un código QR en una caja o en un documento. Esto es lo que han advertido las autoridades, y lo que puede hacer una marca para que se sigan fiando de sus códigos.
Qué dicen los avisos
El 31 de julio de 2025, el Internet Crime Complaint Center del FBI publicó un aviso sobre paquetes no solicitados que traen un código QR (I-073125-PSA). Muchas veces los paquetes no llevan datos del remitente. El código lleva a una página que pide datos personales y bancarios, o a un programa que roba datos del móvil. El FBI lo describe como una variante del brushing, en la que los vendedores envían productos que nadie ha pedido para publicar reseñas falsas, y dice que está menos extendido que otras estafas. Su consejo: no escanear códigos de origen desconocido y desconfiar de cualquier permiso que pida el móvil después de escanear.
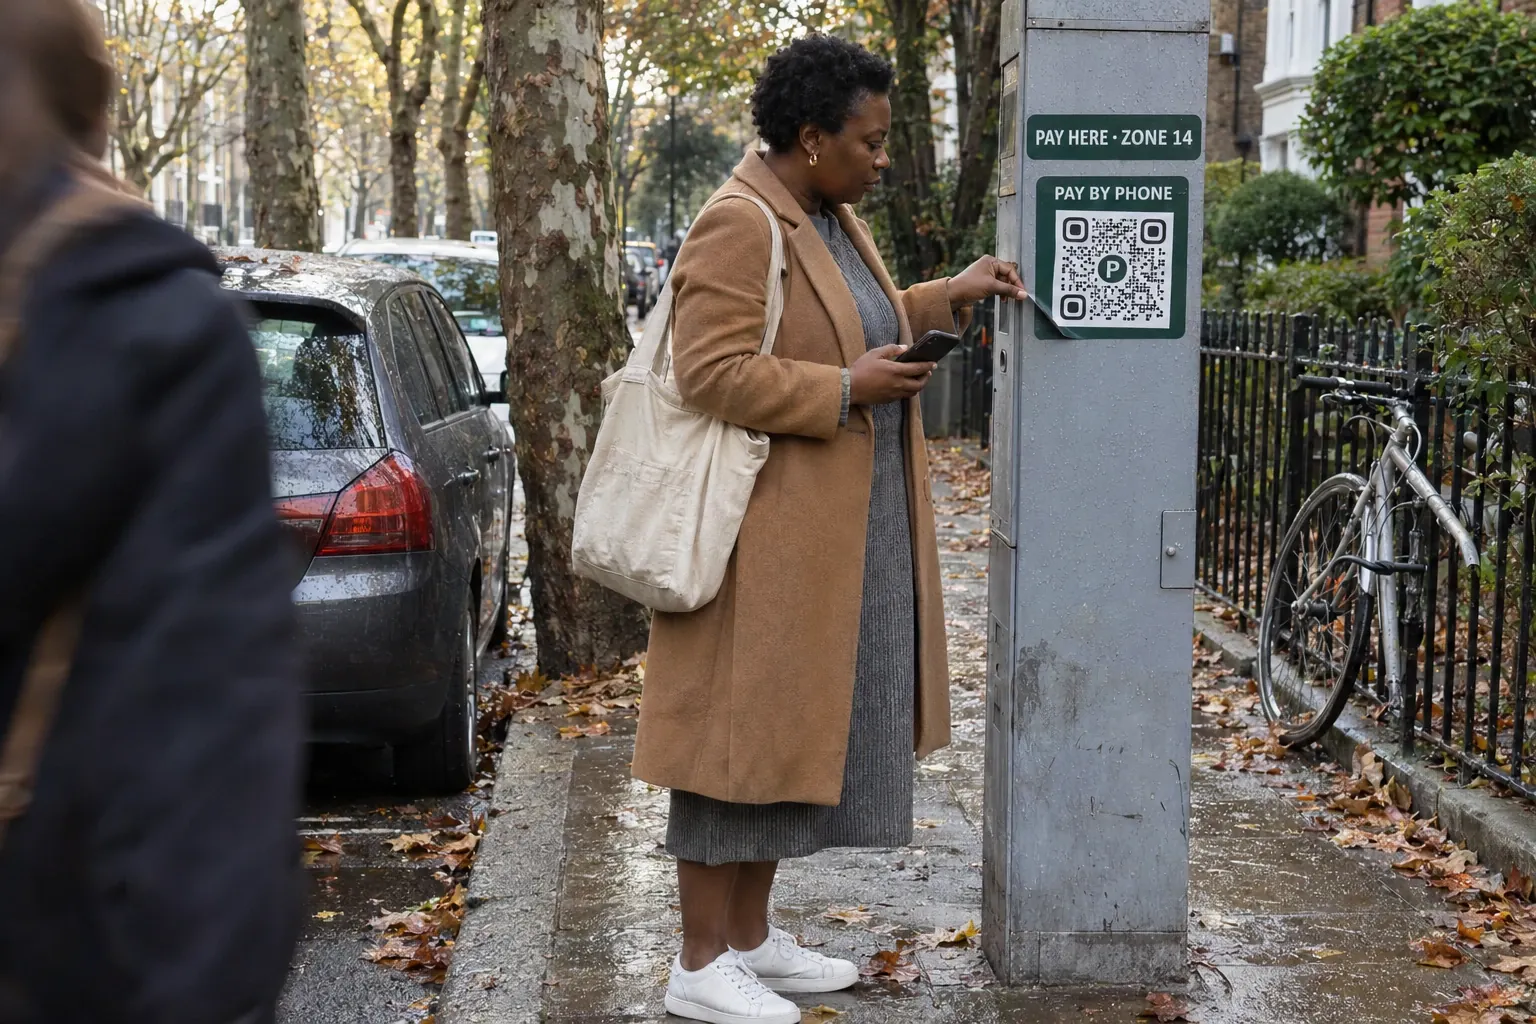
La Comisión Federal de Comercio de Estados Unidos (FTC) ha descrito el mismo truco en otros sitios. En diciembre de 2023 avisó de códigos enviados por correo o SMS con una excusa inventada para escanearlos: una entrega fallida, un problema con una cuenta, una contraseña que hay que cambiar. En septiembre de 2026 avisó de estafadores que tapan los códigos de los parquímetros con los suyos. Los dos avisos dan una prueba principal: leer el enlace antes de abrirlo y buscar faltas de ortografía o letras cambiadas.
Ponlo en práctica
Cambia a dónde lleva tu código cuando quieras, sin volver a imprimirlo.
Empezar prueba gratuita7 días de Pro gratis. Sin tarjeta de crédito.
Por qué el correo importa a una empresa
Los consumidores se encuentran estos códigos en cajas y en el mobiliario urbano. Las empresas, en el correo. Microsoft contó 7,6 millones de ataques con códigos QR en enero de 2026 y 18,7 millones en marzo, un 146 % más en un solo trimestre, y en marzo el 70 % llegaba en adjuntos PDF (Microsoft, T1 2026). Después la ola bajó: en septiembre, el volumen mensual estaba un 86 % por debajo del pico de marzo (Microsoft, T3 2026).
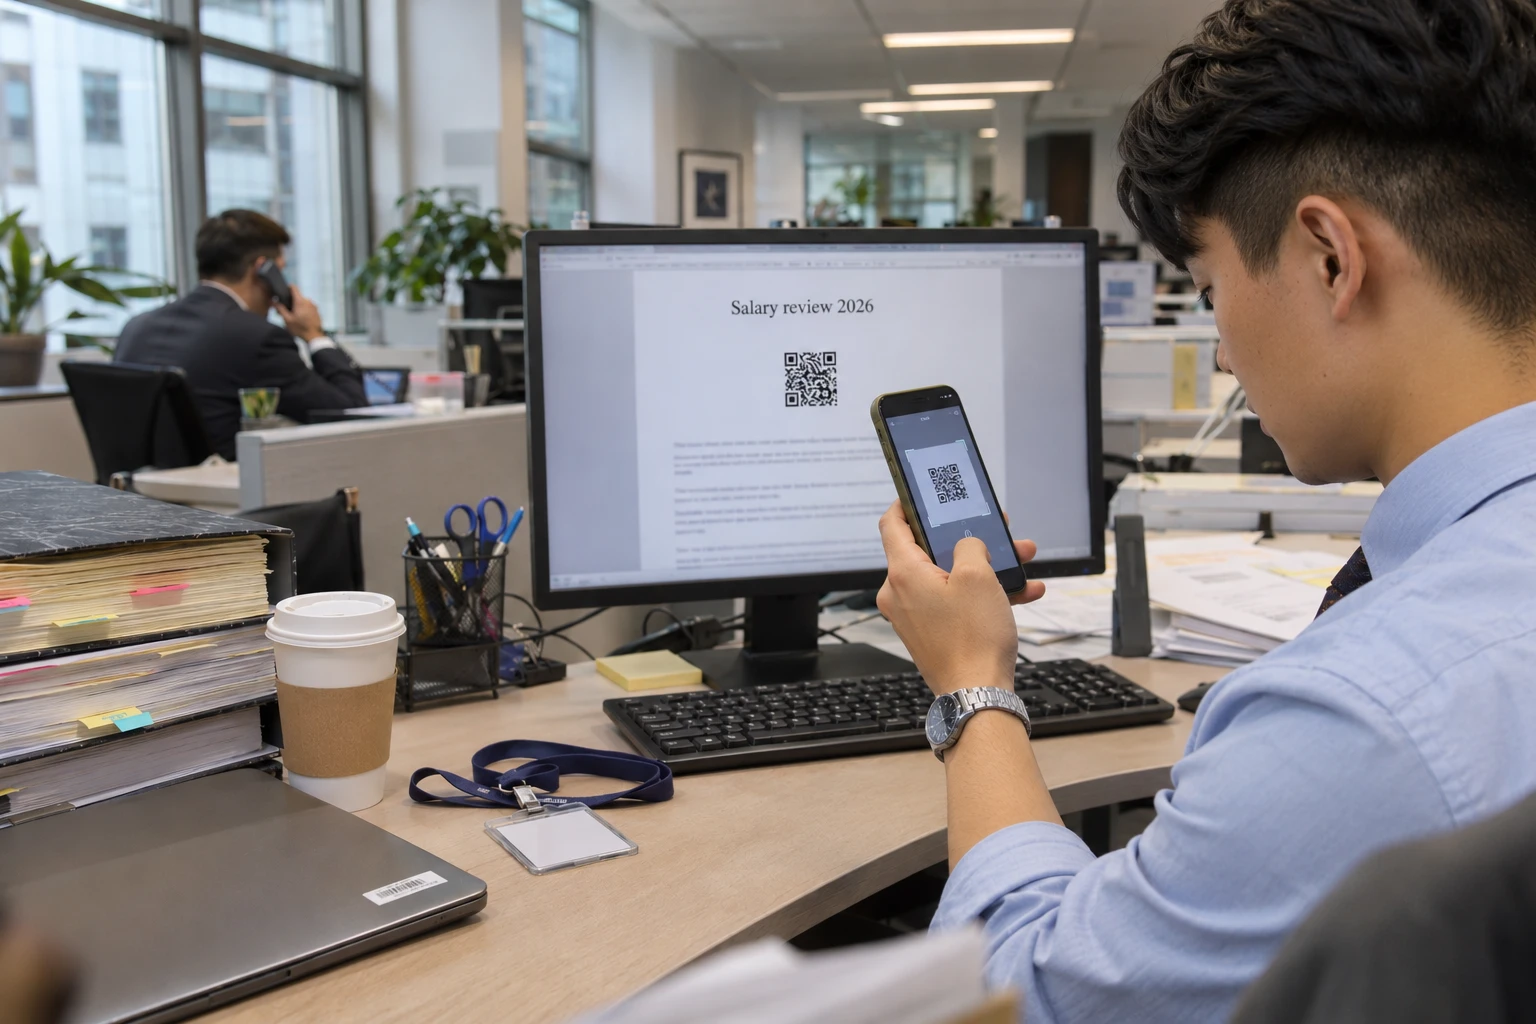
Las cifras suben y bajan; el método se queda. En agosto, una campaña envió un documento de Word de «revisión salarial» con un código QR a más de 10.000 personas de más de 4.800 organizaciones, sobre todo en Estados Unidos y con especial atención a los bufetes de abogados. Un código dentro de un documento que la gente espera recibir se escanea con el móvil personal, fuera de los filtros de correo de la empresa.
Por qué la culpa se la lleva la marca
Quien escanea nunca ve quién imprimió el código. Ve el logotipo de la caja, el nombre de la empresa de mensajería en la etiqueta o el del proveedor en el membrete. Cuando una página falsa se hace pasar por una marca, la queja, la venta perdida y la confianza perdida recaen en esa marca, aunque no haya impreso nada.
Qué pueden hacer las marcas
- Pon todos los códigos en tu propio dominio. Los dos avisos de la FTC piden leer el enlace antes de abrirlo. Una vista previa que muestra scan.tumarca.com se puede comprobar; un enlace corto genérico, no. Además, los equipos de seguridad pueden añadir a su lista de permitidos un dominio que sea de la empresa. (Cómo se asigna un dominio propio)
- Di junto al código qué abre. Una línea como «Sigue tu pedido en tumarca.com» le dice a la gente qué esperar, y así destaca una página que de repente pide los datos de la tarjeta.
- Di a tus clientes lo que nunca les pides. Si tus paquetes, facturas y cartas nunca llevan a una página de pago o de inicio de sesión a través de un código, dilo en tus páginas de ayuda y en los correos de entrega. Es una regla que la gente puede aplicar en la puerta de casa.
- Da a la gente un sitio donde comprobar y denunciar. Publica una dirección o una página para los códigos sospechosos que usan tu nombre, y responde rápido. En QRCodeKIT, cualquiera puede denunciar un código en qrcodekit.com/es/reportar-abuso, y revisamos cada denuncia en un plazo de seis horas, tanto en nuestros dominios cortos como en los propios de los clientes.
- Lleva una lista de todos los códigos que has impreso, y mantenla viva. Un código dinámico se puede cambiar o pausar después de imprimirlo, así que dale un responsable a cada uno. No dejes nunca que caduque el dominio que hay detrás de un código impreso: otra persona puede registrarlo, y entonces todas las copias impresas llevan a ella.
- Forma a quienes abren documentos por trabajo. Cuentas a pagar, recursos humanos y los equipos legales reciben los adjuntos que imitan estas campañas. Microsoft recomienda la autenticación multifactor resistente al phishing y los simulacros de ataque; añade un código QR dentro de un PDF al próximo simulacro.
Qué hace QRCodeKIT por su parte
Todos los dominios de enlaces cortos de QRCodeKIT están vigilados contra el phishing, y las denuncias de abuso se revisan en un plazo de seis horas. Los equipos pueden poner sus códigos en su propio dominio, protegerlos con una contraseña o con una caducidad programada, iniciar sesión con su proveedor de identidad en el plan Enterprise y ver en el registro de auditoría quién cambió cada código y cuándo. Los detalles están en nuestra página de seguridad.
Fuentes (consultadas el 16 de noviembre de 2026)
- FBI Internet Crime Complaint Center, Unsolicited Packages Containing QR Codes Used to Initiate Fraud Schemes, 31 de julio de 2025.
- FTC, Scammers hide harmful links in QR codes to steal your information, 6 de diciembre de 2023.
- FTC, See a QR code parked somewhere? Don’t scan it…yet!, 3 de septiembre de 2026.
- Microsoft Security Blog, Email threat landscape: Q1 2026 trends and insights, 30 de abril de 2026.
- Microsoft Security Blog, Email threat landscape: Q3 2026 trends and insights, 5 de noviembre de 2026.
- ACFE, International Fraud Awareness Week, del 15 al 21 de noviembre de 2026.
Artículos relacionados
El código de barras da paso al QR: Paula Rivero explica en Forbes cómo preparar tu marca para 2027
Paula Rivero, COO de QRCodeKIT, explica en Forbes por qué GS1 Sunrise 2027 importa a las marcas y los tres pasos que conviene dar este trimestre.
¿Pueden los códigos QR ser hackeados en 2025?
Los códigos QR se han convertido en parte de la vida cotidiana: desde escanear menús en restaurantes hasta realizar pagos o conectarse a una red Wi-Fi. Pero…
¿Qué es un código QR UTM?
Un código QR UTM es un código QR dinámico rastreable que incluye parámetros UTM, lo que permite a los profesionales del marketing rastrear la adquisición de
Prueba QRCodeKIT Pro gratis durante 7 días.
Sin tarjeta de crédito. La plataforma original de códigos QR dinámicos desde 2009.