16 novembre 2026
QR code falsi su pacchi e PDF: cosa hanno segnalato FBI, FTC e Microsoft, e cosa possono fare i brand
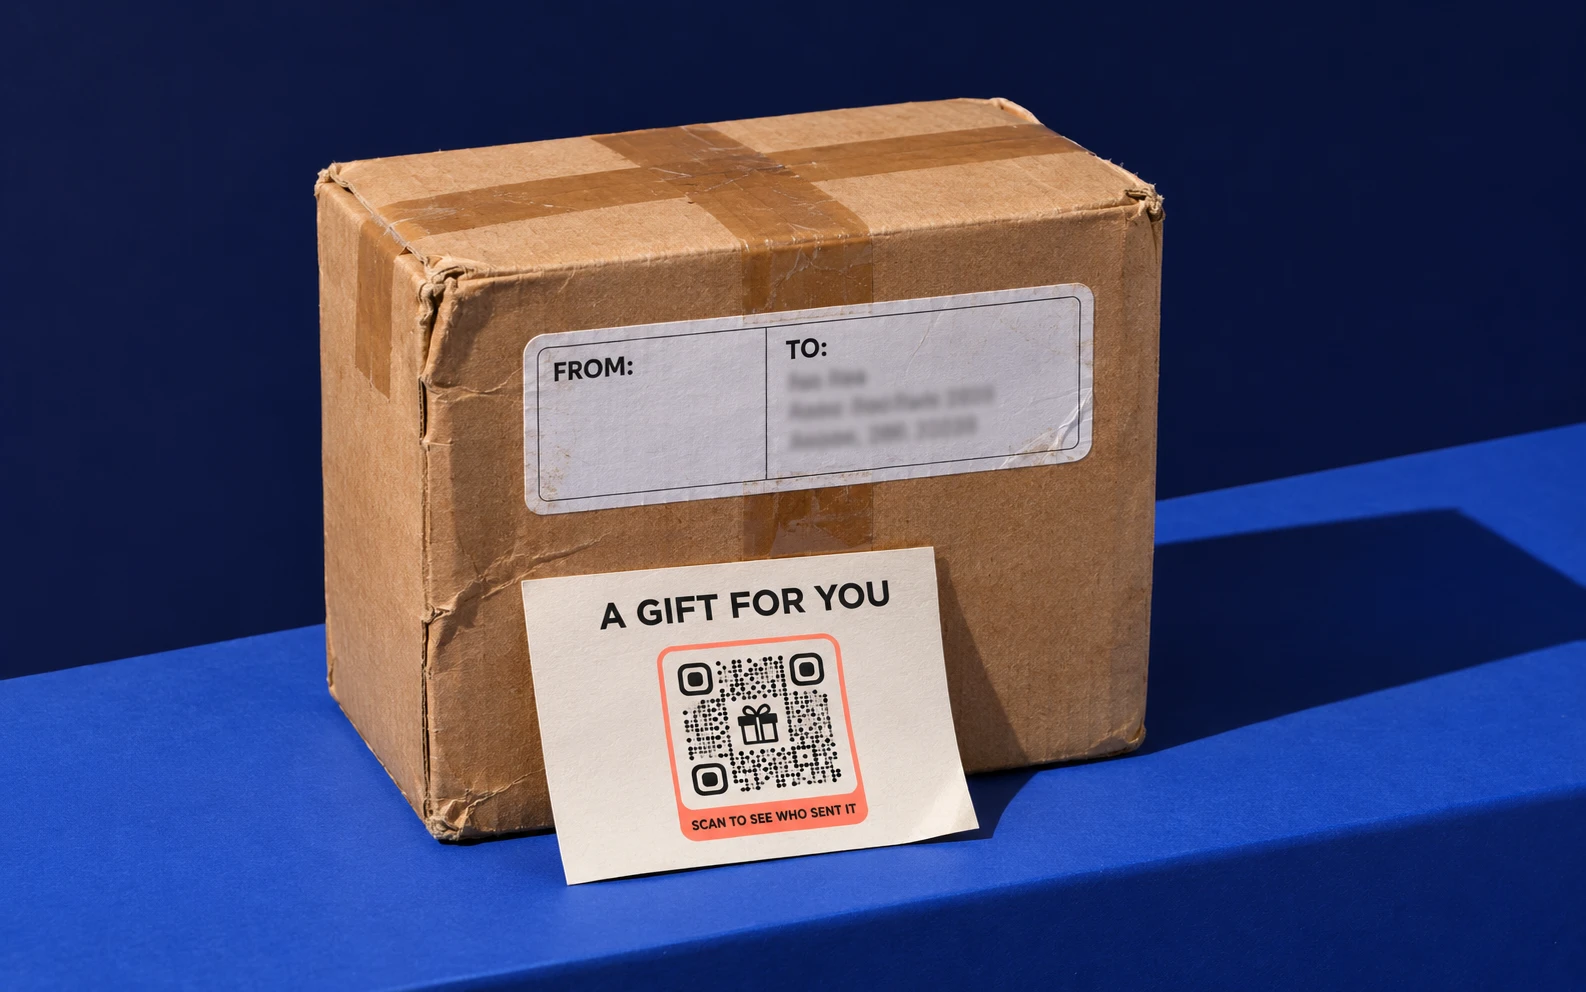
È la Settimana internazionale contro le frodi, e sta per iniziare la stagione dei pacchi. I truffatori sanno che le persone si fidano di un QR code su una scatola o in un documento. Ecco cosa hanno segnalato le autorità, e cosa può fare un brand perché i suoi codici restino affidabili.
Cosa dicono gli avvisi
Il 31 luglio 2025 l’Internet Crime Complaint Center dell’FBI ha pubblicato un avviso sui pacchi non richiesti che contengono un QR code (I-073125-PSA). Spesso i pacchi non riportano i dati del mittente. Il codice porta a una pagina che chiede informazioni personali e finanziarie, o a un software che ruba dati dal telefono. L’FBI lo descrive come una variante del brushing, in cui i venditori spediscono merce che nessuno ha ordinato per pubblicare recensioni false, e dice che è meno diffuso di altre truffe. Il suo consiglio: non scansionare codici di origine sconosciuta e fare attenzione a qualsiasi autorizzazione che il telefono chieda dopo una scansione.
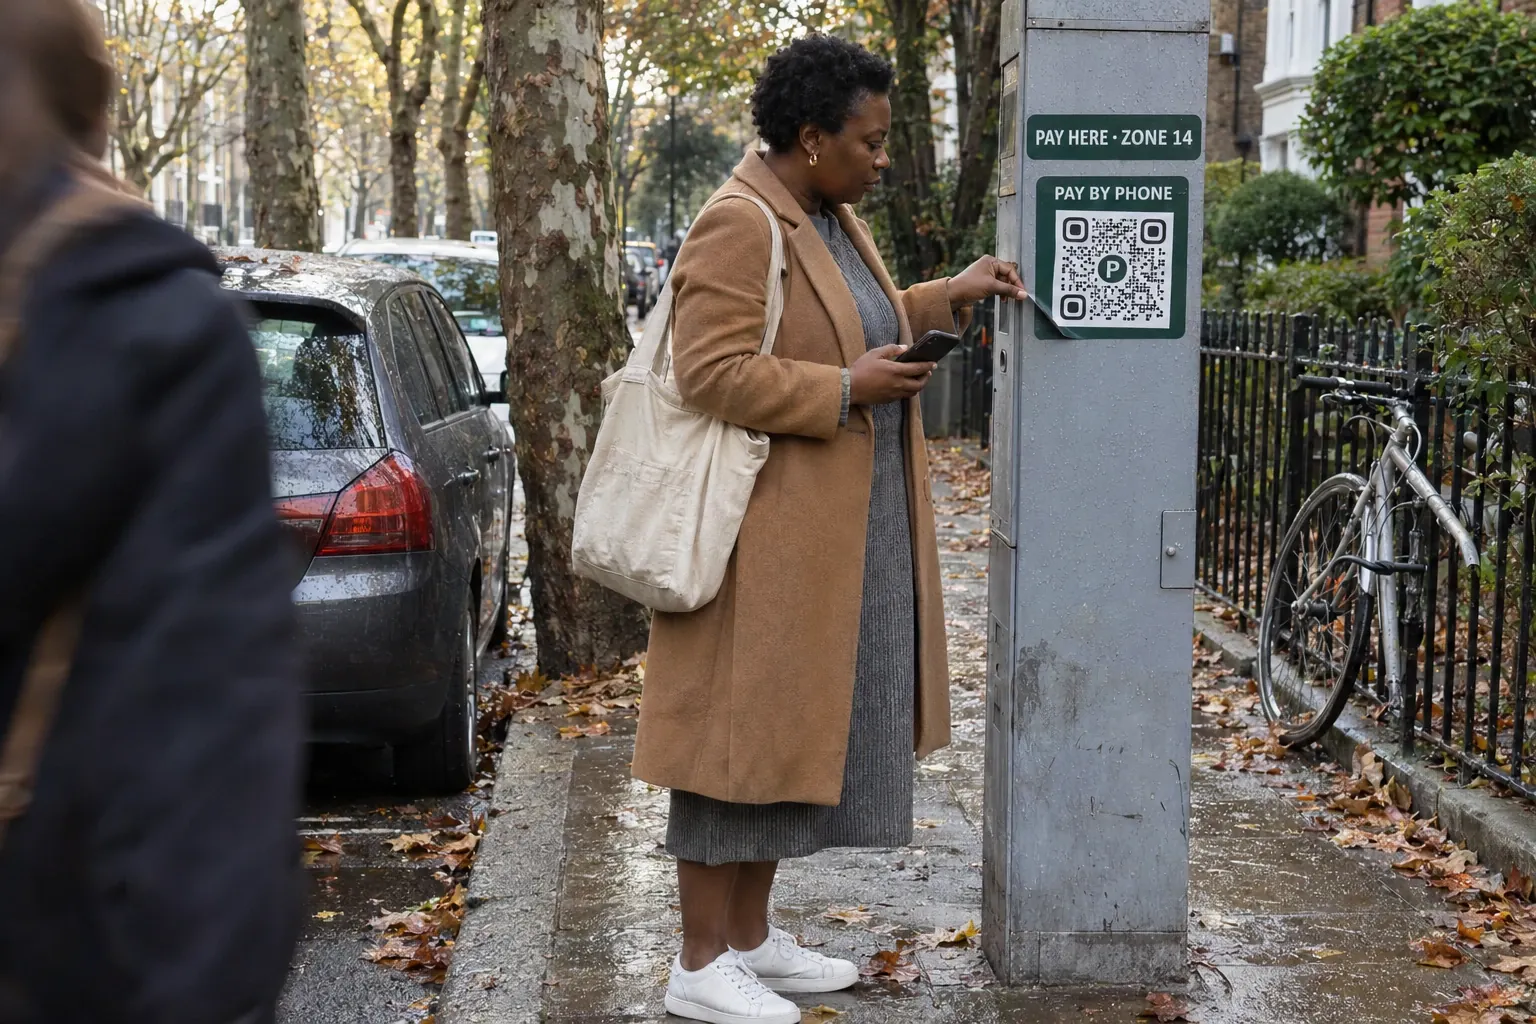
La Federal Trade Commission statunitense (FTC) ha descritto lo stesso trucco in altri contesti. A dicembre 2023 ha segnalato codici inviati via email o SMS con un pretesto inventato per scansionarli: una consegna non riuscita, un problema con un account, una password da reimpostare. A settembre 2026 ha segnalato truffatori che coprono i codici veri dei parcometri con i propri. Entrambi gli avvisi indicano una prova principale: leggere il link prima di aprirlo e cercare errori di ortografia o lettere scambiate.
Mettilo in pratica
Cambia la destinazione del tuo codice quando vuoi, senza ristamparlo.
Inizia la prova gratuita7 giorni di Pro gratis. Nessuna carta di credito richiesta.
Perché la posta conta per un’azienda
I consumatori trovano questi codici sulle scatole e sull’arredo urbano. Le aziende li trovano nella posta. Microsoft ha contato 7,6 milioni di attacchi con QR code a gennaio 2026 e 18,7 milioni a marzo, un aumento del 146% in un solo trimestre, e a marzo il 70% arrivava in allegati PDF (Microsoft, Q1 2026). Poi l’ondata è calata: a settembre il volume mensile era dell’86% sotto il picco di marzo (Microsoft, Q3 2026).
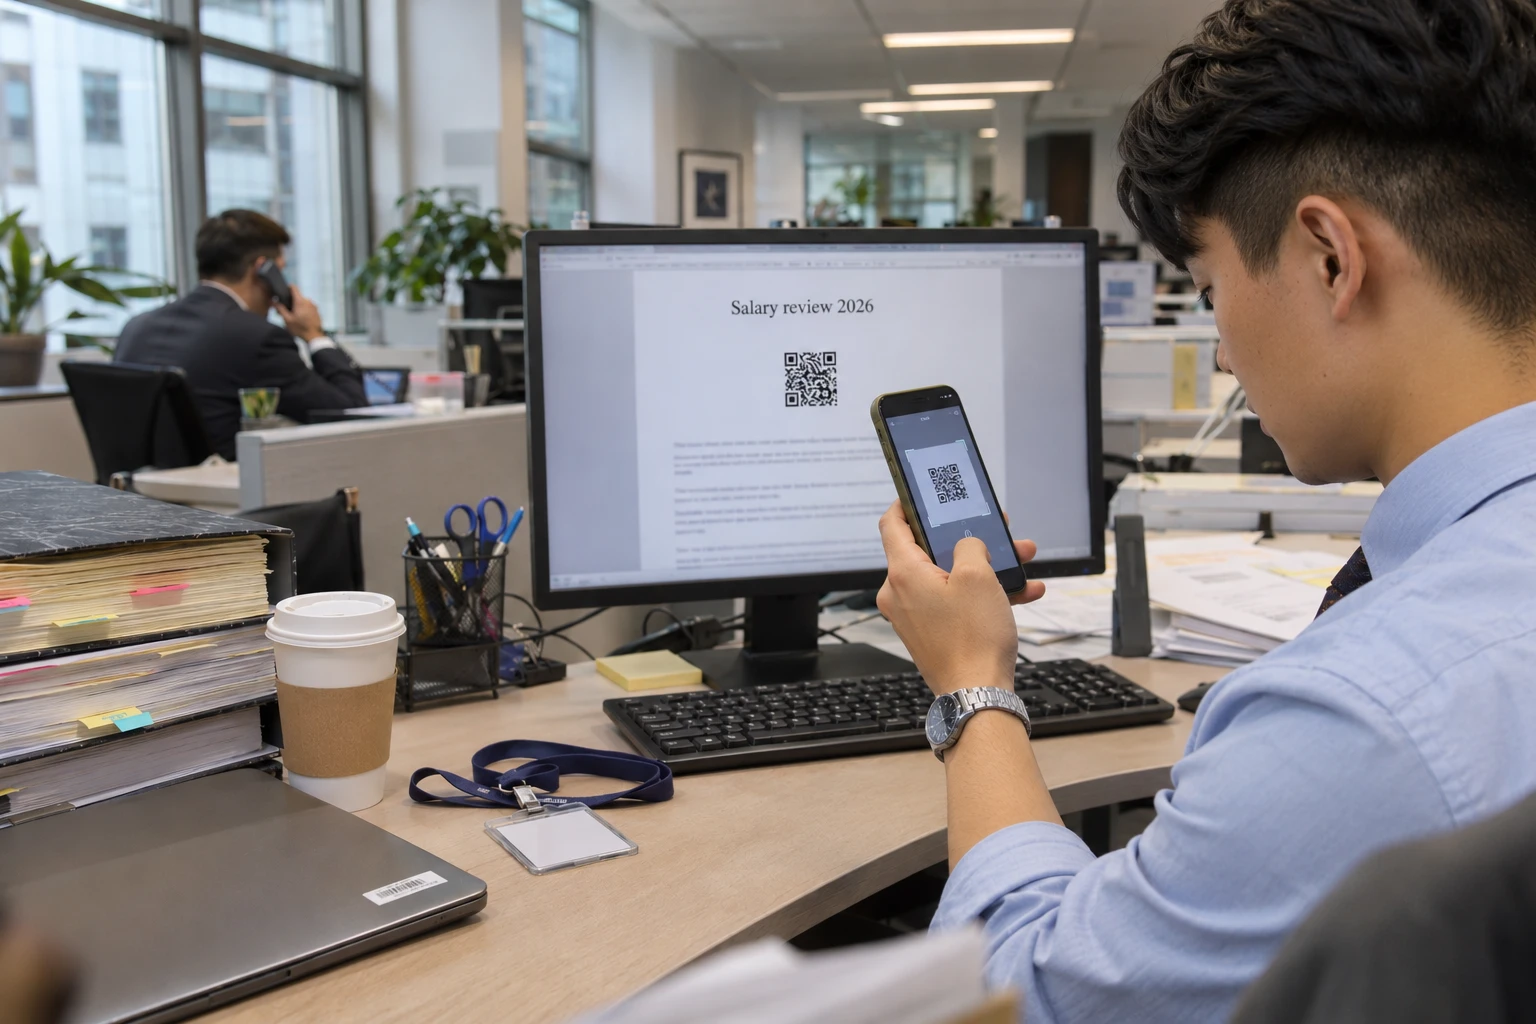
I numeri oscillano; il metodo resta. Ad agosto una campagna ha inviato un documento Word di «revisione salariale» con un QR code a più di 10.000 persone in oltre 4.800 organizzazioni, soprattutto negli Stati Uniti e con particolare attenzione agli studi legali. Un codice dentro un documento che le persone si aspettano di ricevere viene scansionato con il telefono personale, fuori dai filtri email dell’azienda.
Perché la colpa ricade sul brand
Chi scansiona non vede mai chi ha stampato un codice. Vede il logo sulla scatola, il nome del corriere sull’etichetta o quello del fornitore sulla carta intestata. Quando una pagina falsa si spaccia per un brand, il reclamo, la vendita persa e la fiducia persa ricadono su quel brand, anche se non ha stampato nulla.
Cosa possono fare i brand
- Metti ogni codice sul tuo dominio. Entrambi gli avvisi della FTC chiedono di leggere il link prima di aprirlo. Un’anteprima che mostra scan.iltuobrand.com si può verificare; un link breve generico no. I team di sicurezza possono anche inserire nella lista dei consentiti un dominio di proprietà dell’azienda. (Come assegnare il tuo dominio)
- Scrivi accanto al codice cosa apre. Una riga come «Segui il tuo ordine su iltuobrand.com» dice alle persone cosa aspettarsi, così una pagina che all’improvviso chiede i dati della carta salta all’occhio.
- Di’ ai clienti cosa non chiedi mai. Se i tuoi pacchi, le fatture e le lettere non mandano mai le persone a una pagina di pagamento o di accesso tramite un codice, scrivilo nelle pagine di assistenza e nelle email di consegna. È una regola che le persone possono applicare sulla porta di casa.
- Offri un unico posto dove verificare e segnalare. Pubblica un indirizzo o una pagina per i codici sospetti che usano il tuo nome, e rispondi in fretta. Su QRCodeKIT chiunque può segnalare un codice su qrcodekit.com/it/segnala-abuso, e ogni segnalazione viene esaminata entro sei ore, sui nostri domini brevi e su quelli dei clienti.
- Tieni un elenco di tutti i codici stampati, e tienilo aggiornato. Un codice dinamico si può modificare o mettere in pausa dopo la stampa, quindi assegna un responsabile a ciascuno. Non lasciare mai scadere il dominio dietro un codice stampato: qualcun altro può registrarlo, e allora tutte le copie stampate portano a lui.
- Forma chi apre documenti per lavoro. Contabilità fornitori, risorse umane e uffici legali ricevono gli allegati che queste campagne imitano. Microsoft raccomanda l’autenticazione a più fattori resistente al phishing e le simulazioni di attacco; aggiungi un QR code in un PDF alla prossima esercitazione.
Cosa fa QRCodeKIT dalla sua parte
Ogni dominio di link brevi di QRCodeKIT è monitorato contro il phishing, e le segnalazioni di abuso vengono esaminate entro sei ore. I team possono mettere i loro codici sul proprio dominio, proteggerli con una password o una scadenza programmata, accedere con il proprio identity provider nel piano Enterprise e vedere nell’audit trail chi ha modificato ogni codice e quando. I dettagli sono nella nostra pagina sulla sicurezza.
Fonti (consultate il 16 novembre 2026)
- FBI Internet Crime Complaint Center, Unsolicited Packages Containing QR Codes Used to Initiate Fraud Schemes, 31 luglio 2025.
- FTC, Scammers hide harmful links in QR codes to steal your information, 6 dicembre 2023.
- FTC, See a QR code parked somewhere? Don’t scan it…yet!, 3 settembre 2026.
- Microsoft Security Blog, Email threat landscape: Q1 2026 trends and insights, 30 aprile 2026.
- Microsoft Security Blog, Email threat landscape: Q3 2026 trends and insights, 5 novembre 2026.
- ACFE, International Fraud Awareness Week, 15–21 novembre 2026.
Articoli correlati
Il codice a barre lascia il posto al QR code: Paula Rivero spiega su Forbes come preparare il tuo brand al 2027
Paula Rivero, COO di QRCodeKIT, spiega su Forbes perché GS1 Sunrise 2027 conta per i brand e i tre passi da fare in questo trimestre.
Codice QR UTM: come tracciare il traffico nelle tue campagne di marketing
Un codice QR UTM è un codice QR dinamico tracciabile che include parametri UTM, consentendo agli addetti al marketing di tracciare l’acquisizione del traffico…
QR scanner: tutto quello che devi sapere sulla scansione dei QR code
I QR scanner sono diventati strumenti indispensabili in un mondo in cui quasi tutto, dai menu alle confezioni dei prodotti, collega al web. Che tu stia
Prova QRCodeKIT Pro gratis per 7 giorni.
Nessuna carta di credito richiesta. La piattaforma originale di QR code dinamici dal 2009.