16 novembre 2026
Faux QR codes sur les colis et dans les PDF : ce qu’ont signalé le FBI, la FTC et Microsoft, et ce que les marques peuvent faire
C’est la Semaine internationale de sensibilisation à la fraude, et la saison des colis va commencer. Les escrocs savent que l’on fait confiance à un QR code sur un carton ou dans un document. Voici ce que les autorités ont signalé, et ce qu’une marque peut faire pour que ses propres codes restent fiables.
Ce que disent les alertes
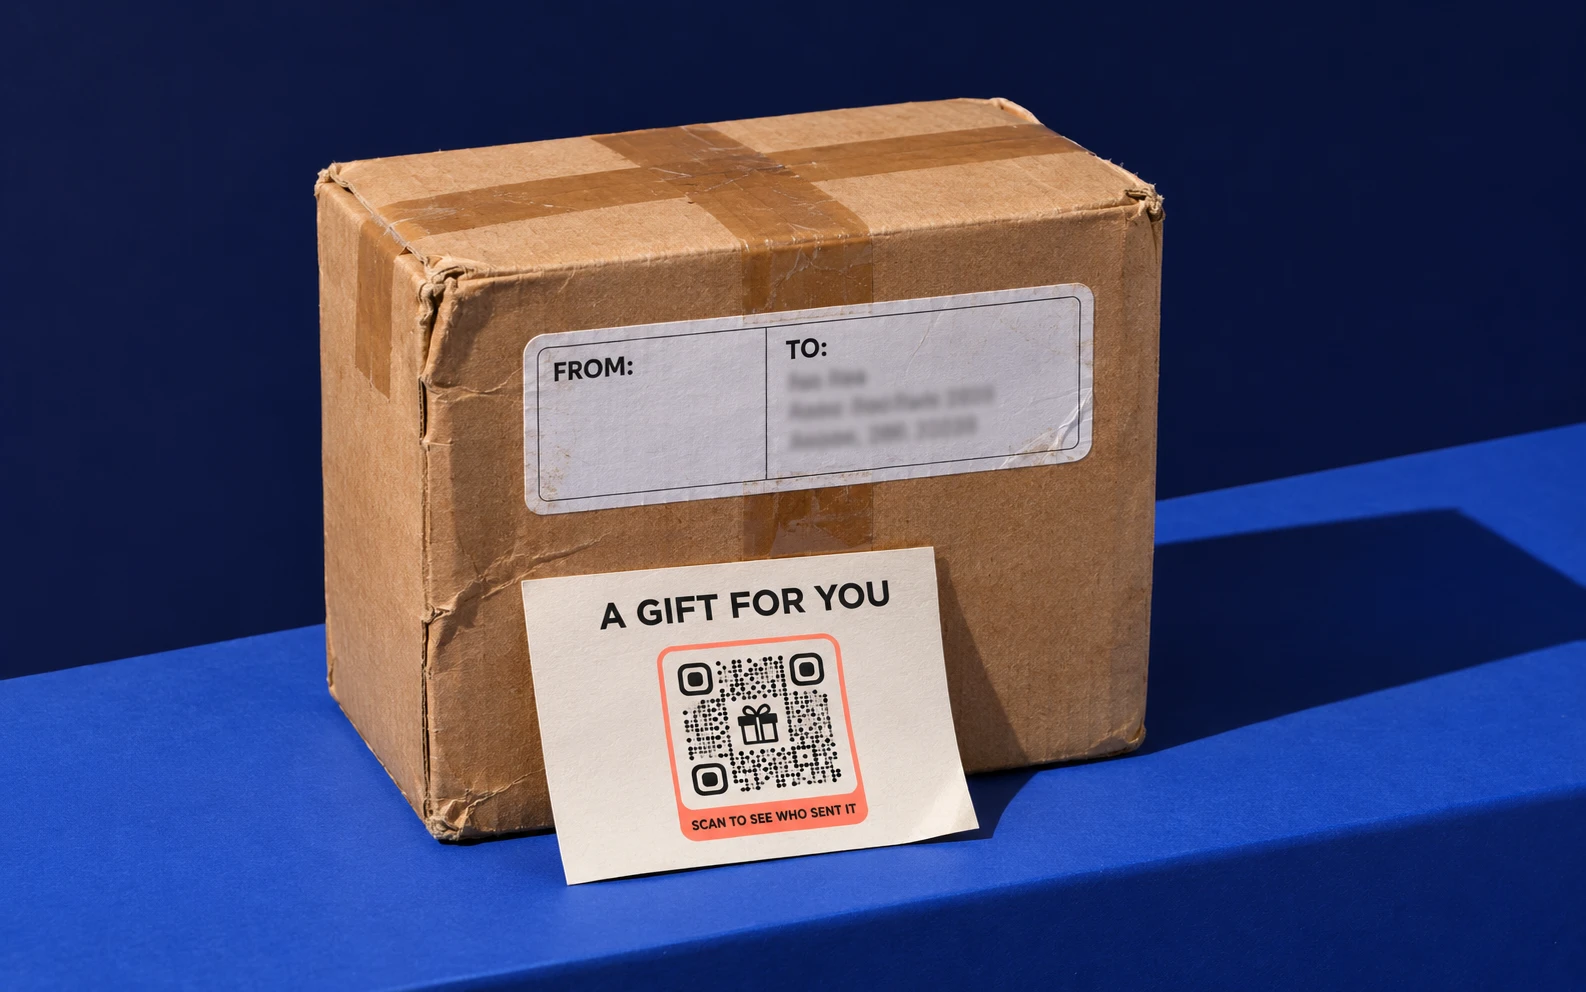
Le 31 juillet 2025, l’Internet Crime Complaint Center du FBI a publié une alerte sur des colis non sollicités qui contiennent un QR code (I-073125-PSA). Souvent, les colis ne portent aucune information sur l’expéditeur. Le code mène à une page qui demande des informations personnelles et bancaires, ou à un logiciel qui vole les données du téléphone. Le FBI y voit une variante du brushing, où des vendeurs envoient des articles que personne n’a commandés pour publier de faux avis, et précise que c’est moins répandu que d’autres arnaques. Son conseil : ne pas scanner de codes d’origine inconnue, et se méfier de toute autorisation que le téléphone demande après un scan.
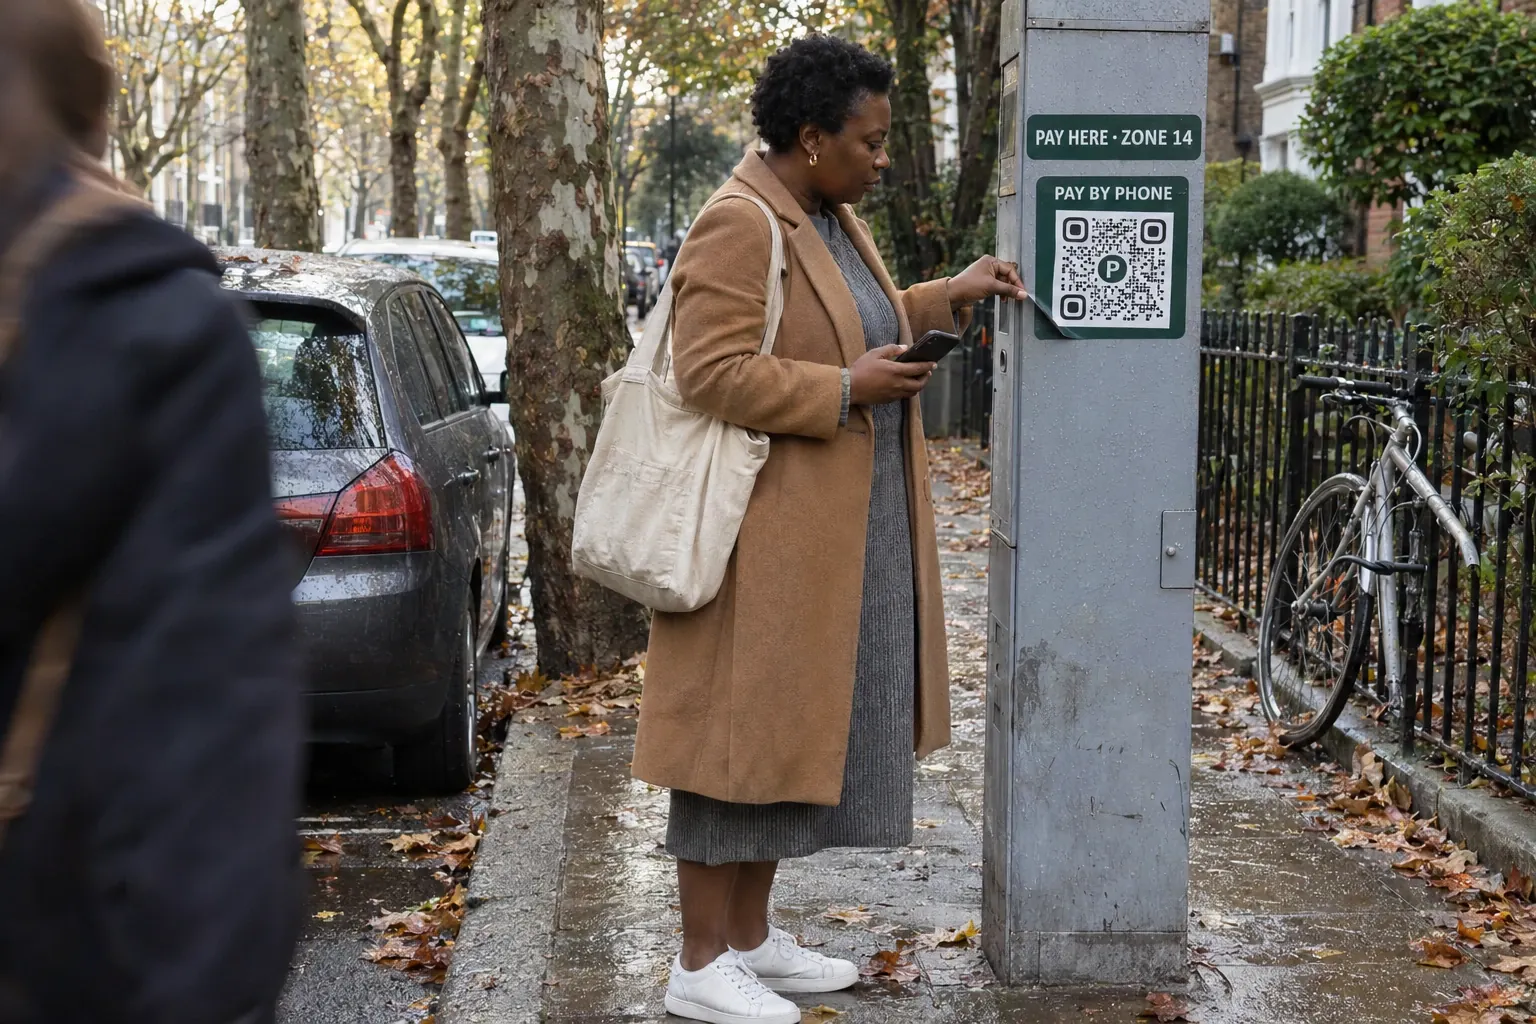
La Federal Trade Commission américaine (FTC) a décrit la même ruse ailleurs. En décembre 2023, elle a signalé des codes envoyés par e-mail ou par SMS avec un faux prétexte pour les scanner : une livraison manquée, un problème de compte, un mot de passe à réinitialiser. En septembre 2026, elle a signalé des escrocs qui recouvrent les vrais codes des horodateurs avec les leurs. Les deux alertes donnent un test principal : lire le lien avant de l’ouvrir, et repérer les fautes d’orthographe ou les lettres inversées.
Passez à la pratique
Changez la destination de votre code quand vous voulez, sans le réimprimer.
Démarrer l’essai gratuit7 jours de Pro gratuits. Sans carte bancaire.
Pourquoi la boîte mail compte pour une entreprise
Les consommateurs croisent ces codes sur des cartons et du mobilier urbain. Les entreprises, dans leur boîte mail. Microsoft a compté 7,6 millions d’attaques par QR code en janvier 2026 et 18,7 millions en mars, soit une hausse de 146 % en un trimestre, et en mars 70 % d’entre elles arrivaient dans des PDF joints (Microsoft, T1 2026). La vague est ensuite retombée : en septembre, le volume mensuel était 86 % sous le pic de mars (Microsoft, T3 2026).
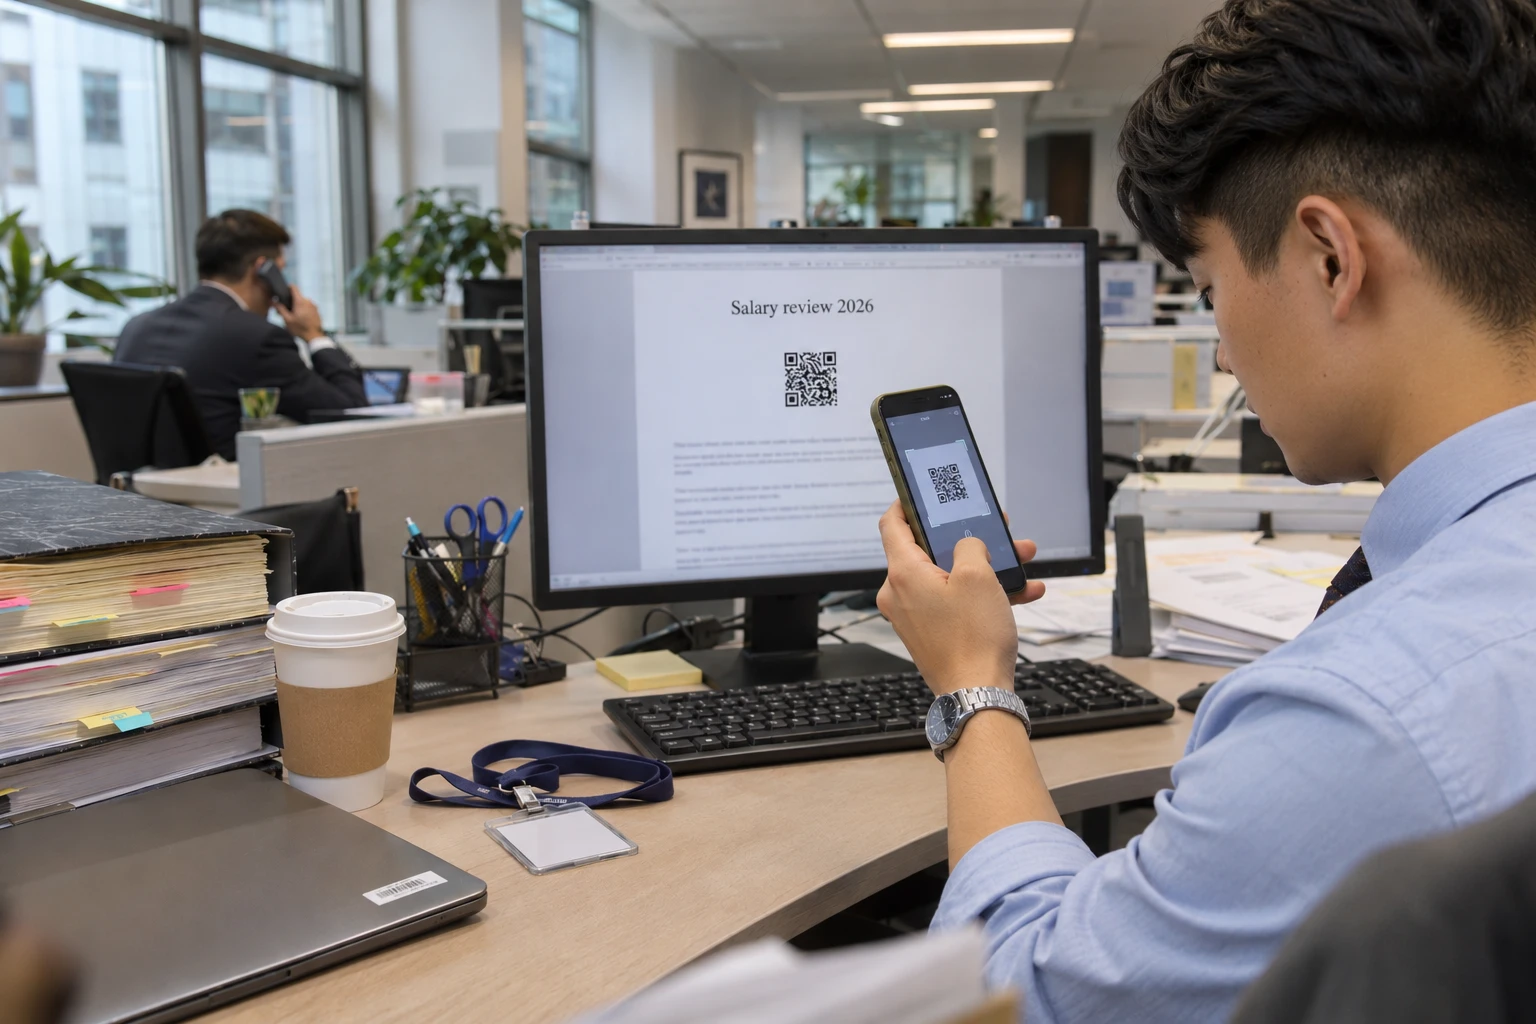
Les chiffres varient ; la méthode reste. En août, une campagne a envoyé un document Word de « révision salariale » avec un QR code à plus de 10 000 personnes dans plus de 4 800 organisations, surtout aux États-Unis et en ciblant en particulier les cabinets d’avocats. Un code dans un document que l’on s’attend à recevoir est scanné avec le téléphone personnel, hors des filtres de messagerie de l’entreprise.
Pourquoi c’est la marque qui en paie le prix
La personne qui scanne ne voit jamais qui a imprimé le code. Elle voit le logo sur le carton, le nom du transporteur sur l’étiquette ou celui du fournisseur sur l’en-tête. Quand une fausse page emprunte le nom d’une marque, la réclamation, la vente perdue et la confiance perdue retombent sur cette marque, même si elle n’a rien imprimé.
Ce que les marques peuvent faire
- Mettez chaque code sur votre propre domaine. Les deux alertes de la FTC demandent de lire le lien avant de l’ouvrir. Un aperçu qui affiche scan.votremarque.com peut être vérifié ; un lien court générique, non. Les équipes de sécurité peuvent aussi ajouter à leur liste d’autorisation un domaine qui appartient à l’entreprise. (Comment attribuer votre domaine)
- Indiquez à côté du code ce qu’il ouvre. Une ligne comme « Suivez votre commande sur votremarque.com » dit à chacun à quoi s’attendre, si bien qu’une page qui demande soudain les données de carte se remarque.
- Dites à vos clients ce que vous ne demandez jamais. Si vos colis, factures et courriers n’envoient jamais vers une page de paiement ou de connexion par un code, dites-le dans vos pages d’aide et dans vos e-mails de livraison. C’est une règle simple à appliquer sur le pas de la porte.
- Offrez un seul endroit pour vérifier et signaler. Publiez une adresse ou une page pour les codes suspects qui utilisent votre nom, et répondez vite. Chez QRCodeKIT, tout le monde peut signaler un code sur qrcodekit.com/fr/signaler-un-abus, et chaque signalement est examiné sous six heures, sur nos domaines courts comme sur ceux des clients.
- Tenez la liste de tous les codes imprimés, et faites-la vivre. Un code dynamique peut être modifié ou mis en pause après impression : donnez donc un responsable à chacun. Ne laissez jamais expirer le domaine derrière un code imprimé : quelqu’un d’autre pourrait l’enregistrer, et toutes les copies imprimées mèneraient alors chez lui.
- Formez ceux dont le métier est d’ouvrir des documents. La comptabilité fournisseurs, les RH et les équipes juridiques reçoivent les pièces jointes que ces campagnes imitent. Microsoft recommande une authentification multifacteur résistante au phishing et des simulations d’attaque ; ajoutez un QR code dans un PDF au prochain exercice.
Ce que fait QRCodeKIT de son côté
Chaque domaine de liens courts de QRCodeKIT est surveillé contre le phishing, et les signalements d’abus sont examinés sous six heures. Les équipes peuvent placer leurs codes sur leur propre domaine, les protéger par un mot de passe ou une expiration programmée, se connecter via leur fournisseur d’identité avec l’offre Enterprise, et voir dans le journal d’audit qui a modifié chaque code et quand. Tous les détails sont sur notre page sécurité.
Sources (consultées le 16 novembre 2026)
- FBI Internet Crime Complaint Center, Unsolicited Packages Containing QR Codes Used to Initiate Fraud Schemes, 31 juillet 2025.
- FTC, Scammers hide harmful links in QR codes to steal your information, 6 décembre 2023.
- FTC, See a QR code parked somewhere? Don’t scan it…yet!, 3 septembre 2026.
- Microsoft Security Blog, Email threat landscape: Q1 2026 trends and insights, 30 avril 2026.
- Microsoft Security Blog, Email threat landscape: Q3 2026 trends and insights, 5 novembre 2026.
- ACFE, International Fraud Awareness Week, du 15 au 21 novembre 2026.
Articles similaires
Le code-barres cède la place au QR code : Paula Rivero explique dans Forbes comment préparer votre marque pour 2027
Paula Rivero, COO de QRCodeKIT, explique dans Forbes pourquoi GS1 Sunrise 2027 compte pour les marques, et les trois étapes à lancer ce trimestre.
Comment générer un code QR pour une playlist
Découvre comment créer un code QR pour une playlist et partager ta musique plus rapidement. Parfait pour Spotify, YouTube et bien plus. Étapes simples, astuces…
State of the QR : le rapport 2026 de QRCodeKIT sur les tendances
Plus de 205 000 comptes analysés depuis 2010 : les QR codes durent, la conformité passe sur l’emballage et WhatsApp s’impose. Le rapport 2026.
Essayez QRCodeKIT Pro gratuitement pendant 7 jours.
Sans carte bancaire. La plateforme originale de QR codes dynamiques depuis 2009.