16 de novembro de 2026
QR codes falsos em pacotes e PDFs: o que FBI, FTC e Microsoft alertaram e o que as marcas podem fazer
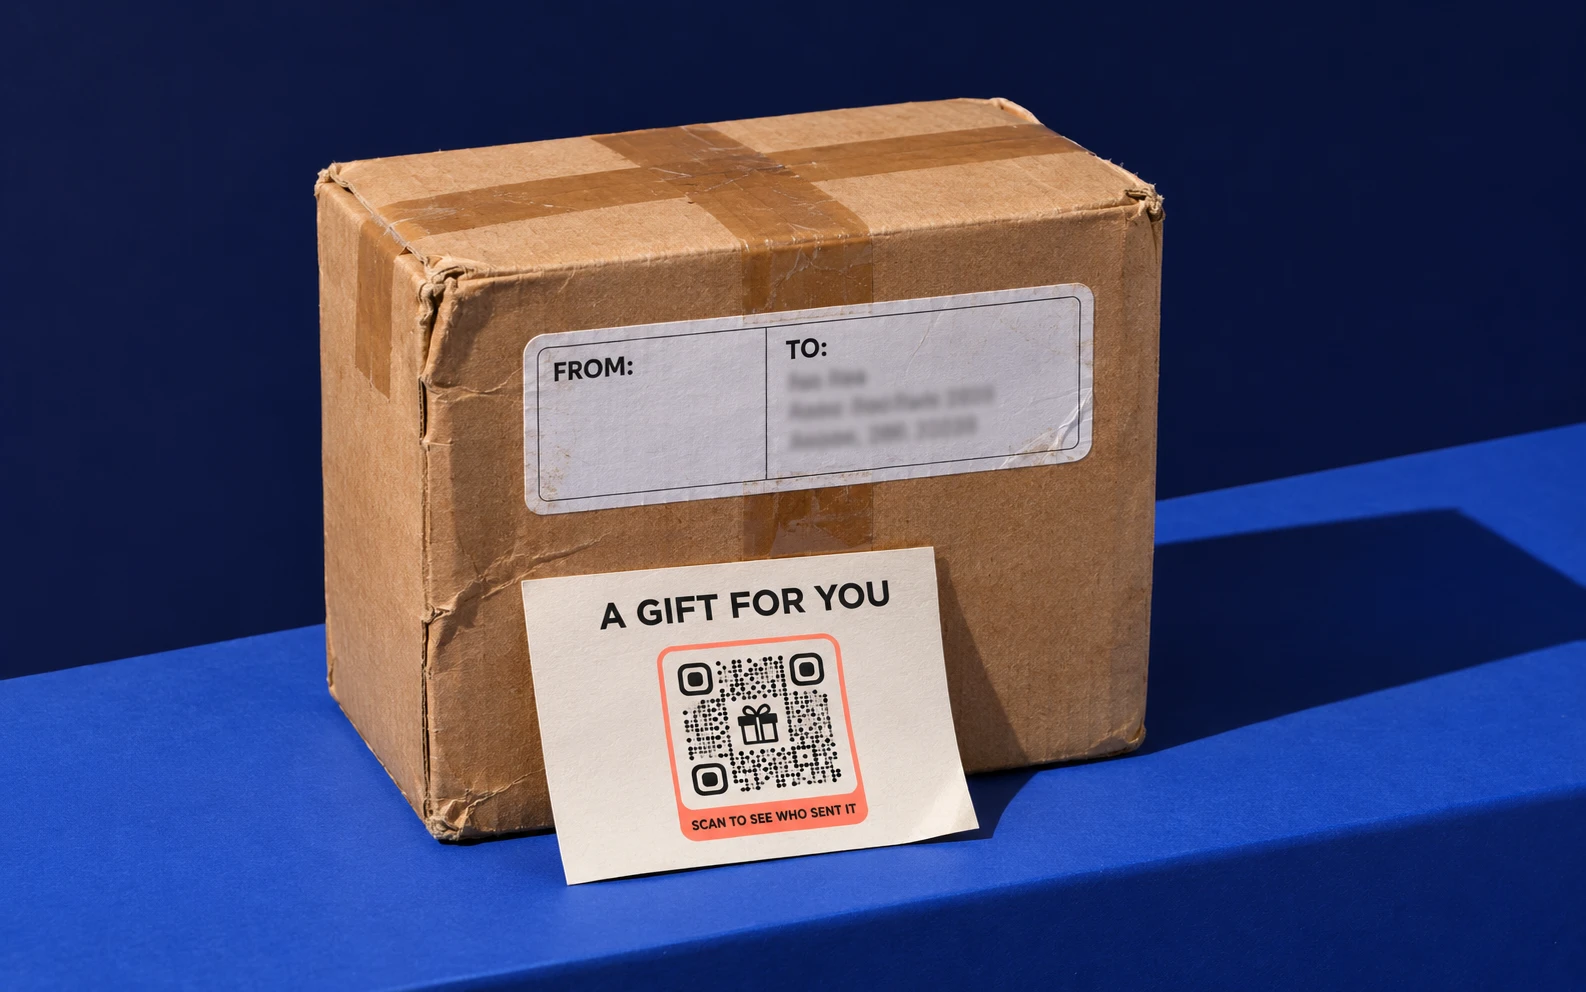
Esta é a Semana Internacional de Conscientização sobre Fraudes, e a temporada de encomendas está para começar. Os golpistas sabem que as pessoas confiam em um QR code numa caixa ou num documento. Veja o que as autoridades alertaram e o que uma marca pode fazer para que seus códigos continuem confiáveis.
O que dizem os alertas
Em 31 de julho de 2025, o Internet Crime Complaint Center do FBI publicou um alerta sobre pacotes não solicitados que trazem um QR code (I-073125-PSA). Muitas vezes os pacotes não têm dados do remetente. O código leva a uma página que pede informações pessoais e financeiras, ou a um software que rouba dados do celular. O FBI descreve o golpe como uma variação do brushing, em que vendedores enviam produtos que ninguém pediu para publicar avaliações falsas, e diz que ele é menos comum que outros golpes. O conselho: não escanear códigos de origem desconhecida e desconfiar de qualquer permissão que o celular peça depois de escanear.
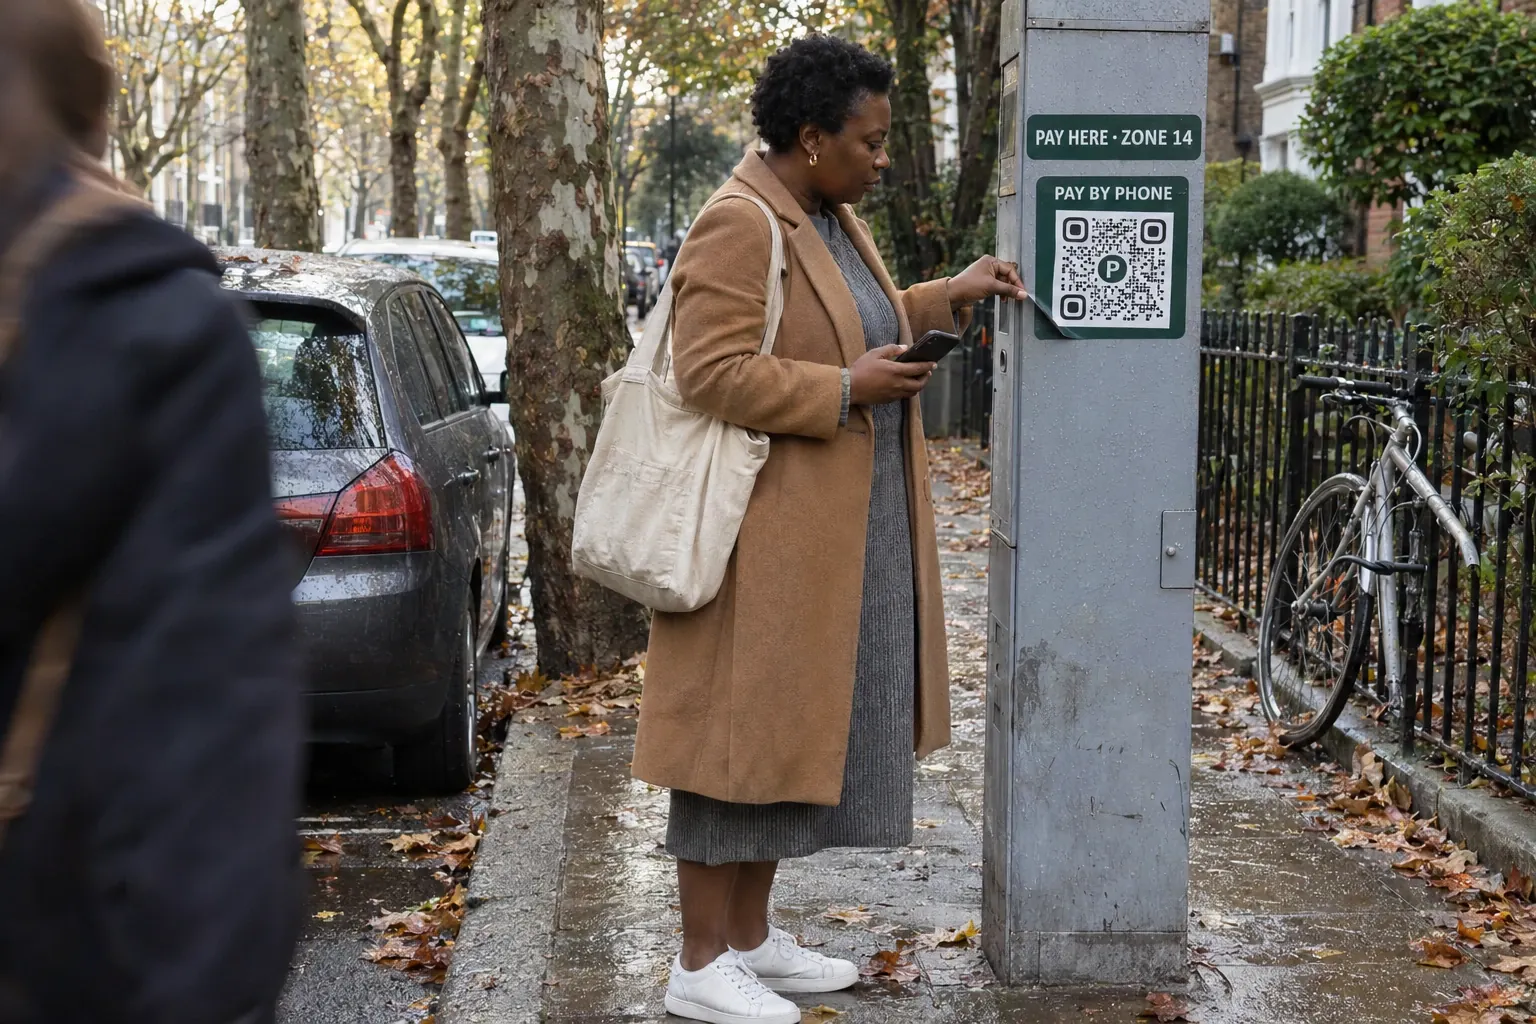
A Federal Trade Commission dos Estados Unidos (FTC) descreveu o mesmo truque em outros lugares. Em dezembro de 2023, alertou sobre códigos enviados por e-mail ou SMS com um pretexto inventado para escanear: uma entrega que falhou, um problema com uma conta, uma senha para redefinir. Em setembro de 2026, alertou sobre golpistas que cobrem os códigos verdadeiros dos parquímetros com os seus. Os dois alertas dão às pessoas um teste principal: ler o link antes de abrir e procurar erros de ortografia ou letras trocadas.
Coloque em prática
Mude para onde seu código leva quando quiser, sem precisar reimprimi-lo.
Começar teste grátis7 dias de Pro grátis. Sem cartão de crédito.
Por que a caixa de e-mail importa para uma empresa
Os consumidores encontram esses códigos em caixas e no mobiliário urbano. As empresas, na caixa de e-mail. A Microsoft contou 7,6 milhões de ataques com QR code em janeiro de 2026 e 18,7 milhões em março, alta de 146% em um só trimestre, e em março 70% deles chegavam em anexos PDF (Microsoft, 1º tri. 2026). Depois a onda caiu: em setembro, o volume mensal estava 86% abaixo do pico de março (Microsoft, 3º tri. 2026).
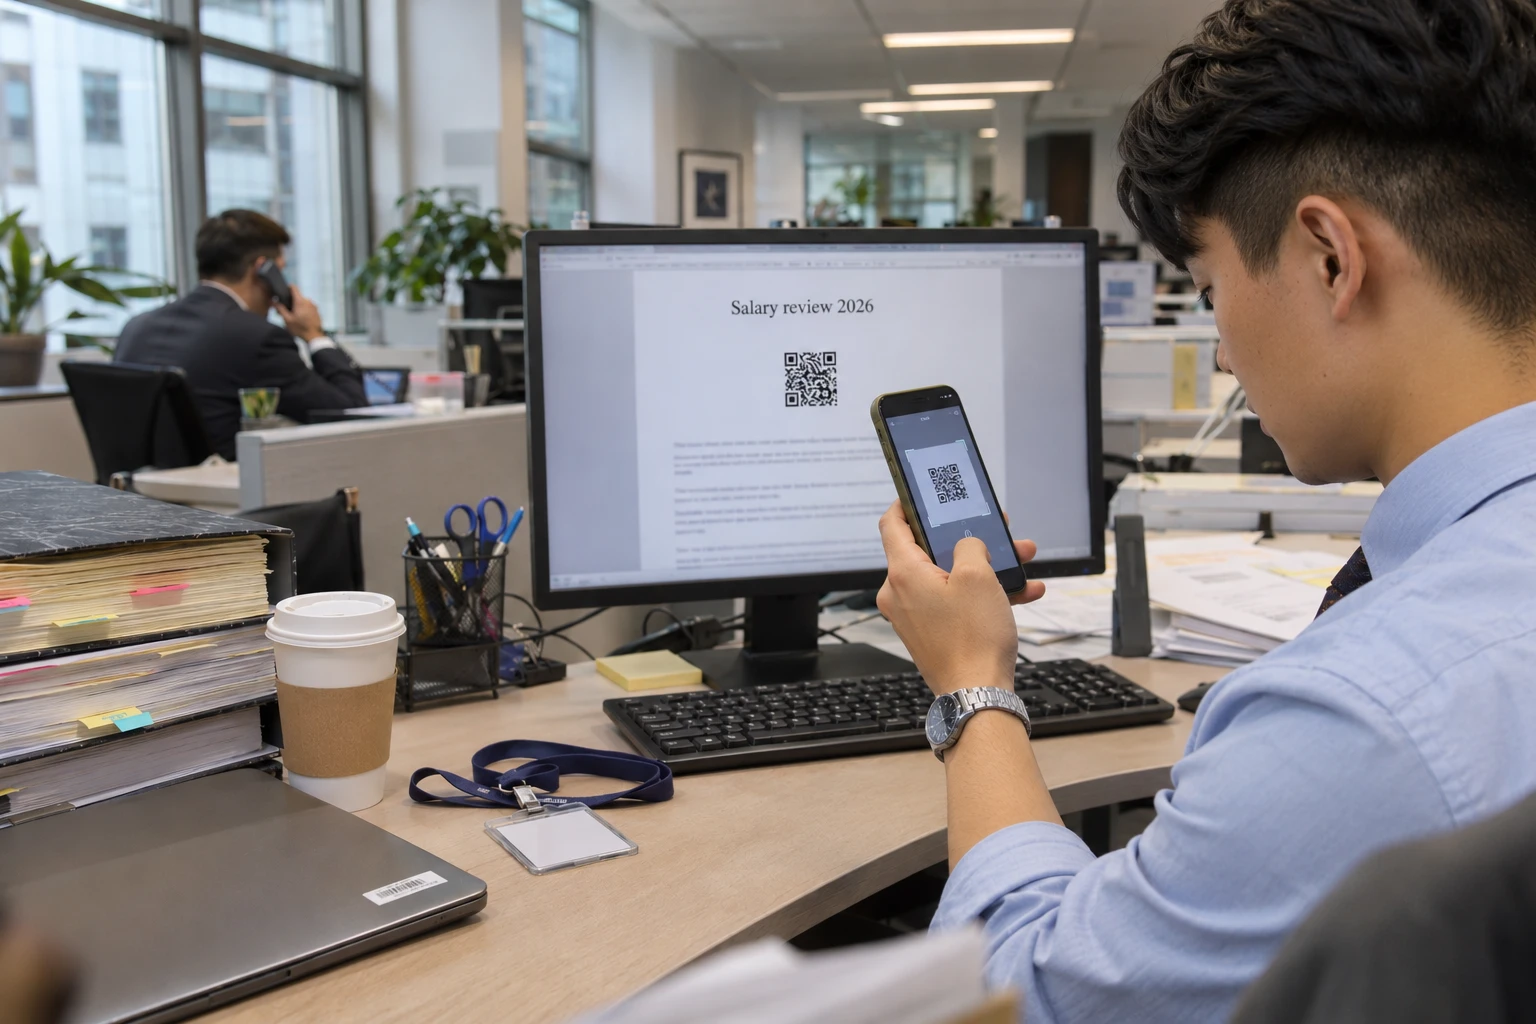
Os números oscilam; o método fica. Em agosto, uma campanha enviou um documento do Word de “revisão salarial” com um QR code para mais de 10.000 pessoas em mais de 4.800 organizações, principalmente nos Estados Unidos e com foco em escritórios de advocacia. Um código dentro de um documento que as pessoas esperam receber é escaneado no celular pessoal, fora dos filtros de e-mail da empresa.
Por que a culpa recai sobre a marca
Quem escaneia nunca vê quem imprimiu o código. Vê o logo na caixa, o nome da transportadora na etiqueta ou o do fornecedor no papel timbrado. Quando uma página falsa usa o nome de uma marca, a reclamação, a venda perdida e a confiança perdida ficam com essa marca, mesmo que ela não tenha impresso nada.
O que as marcas podem fazer
- Coloque todos os códigos no seu próprio domínio. Os dois alertas da FTC pedem que as pessoas leiam o link antes de abrir. Uma pré-visualização que mostra scan.suamarca.com pode ser conferida; um link curto genérico, não. As equipes de segurança também podem incluir na lista de permissões um domínio que pertence à empresa. (Como atribuir seu domínio)
- Diga ao lado do código o que ele abre. Uma linha como “Acompanhe seu pedido em suamarca.com” diz às pessoas o que esperar, e assim uma página que de repente pede os dados do cartão chama a atenção.
- Diga aos clientes o que você nunca pede. Se seus pacotes, faturas e cartas nunca levam as pessoas a uma página de pagamento ou de login por meio de um código, diga isso nas páginas de ajuda e nos e-mails de entrega. É uma regra que as pessoas podem aplicar na porta de casa.
- Ofereça um só lugar para verificar e denunciar. Publique um endereço ou uma página para códigos suspeitos que usam o seu nome, e responda rápido. Na QRCodeKIT, qualquer pessoa pode denunciar um código em qrcodekit.com/pt-br/denunciar-abuso, e analisamos cada denúncia em até seis horas, nos nossos domínios curtos e nos domínios próprios dos clientes.
- Mantenha uma lista de todos os códigos impressos, e mantenha-a viva. Um código dinâmico pode ser alterado ou pausado depois da impressão, então dê um responsável para cada um. Nunca deixe expirar o domínio por trás de um código impresso: outra pessoa pode registrá-lo, e todas as cópias impressas passam a levar até ela.
- Treine quem abre documentos por profissão. Contas a pagar, RH e jurídico recebem os anexos que essas campanhas imitam. A Microsoft recomenda autenticação multifator resistente a phishing e treinamentos com simulação de ataques; inclua um QR code em um PDF na próxima simulação.
O que a QRCodeKIT faz do seu lado
Todos os domínios de links curtos da QRCodeKIT são monitorados contra phishing, e as denúncias de abuso são analisadas em até seis horas. As equipes podem colocar seus códigos no próprio domínio, protegê-los com senha ou com uma expiração programada, entrar com o próprio provedor de identidade no plano Enterprise e ver na trilha de auditoria quem alterou cada código e quando. Os detalhes estão na nossa página de segurança (em inglês).
Fontes (consultadas em 16 de novembro de 2026)
- FBI Internet Crime Complaint Center, Unsolicited Packages Containing QR Codes Used to Initiate Fraud Schemes, 31 de julho de 2025.
- FTC, Scammers hide harmful links in QR codes to steal your information, 6 de dezembro de 2023.
- FTC, See a QR code parked somewhere? Don’t scan it…yet!, 3 de setembro de 2026.
- Microsoft Security Blog, Email threat landscape: Q1 2026 trends and insights, 30 de abril de 2026.
- Microsoft Security Blog, Email threat landscape: Q3 2026 trends and insights, 5 de novembro de 2026.
- ACFE, International Fraud Awareness Week, de 15 a 21 de novembro de 2026.
Artigos relacionados
O código de barras dá lugar ao QR code: Paula Rivero explica na Forbes como preparar sua marca para 2027
Paula Rivero, COO da QRCodeKIT, explica na Forbes por que o GS1 Sunrise 2027 importa para as marcas e os três passos para dar neste trimestre.
Os códigos QR podem ser hackeados em 2025?
Os códigos QR podem ser hackeados? Aprenda a identificar códigos QR maliciosos, evitar golpes e proteger seus dados pessoais ao escanear com seu telefone.
Código QR UTM: como controlar o tráfego nas tuas campanhas de marketing
Um código QR UTM é um código QR dinâmico rastreável que inclui parâmetros UTM, permitindo aos profissionais de marketing rastrear a aquisição de tráfego e o…
Teste o QRCodeKIT Pro grátis por 7 dias.
Sem cartão de crédito. A plataforma original de QR codes dinâmicos desde 2009.